La France accuse Shahid Kaveh lié au CGRI d’avoir piraté réfrigérateurs de supermarchés
La France accuse l’unité Shahid Kaveh (CGRI) d’avoir saboté les réfrigérateurs de centaines de supermarchés
Paris accuse l’unité Shahid Kaveh liée au CGRI d’Iran d’une cyberattaque d’octobre ayant perturbé 700 réfrigérateurs de supermarchés, provoquant importantes pertes et incendies.
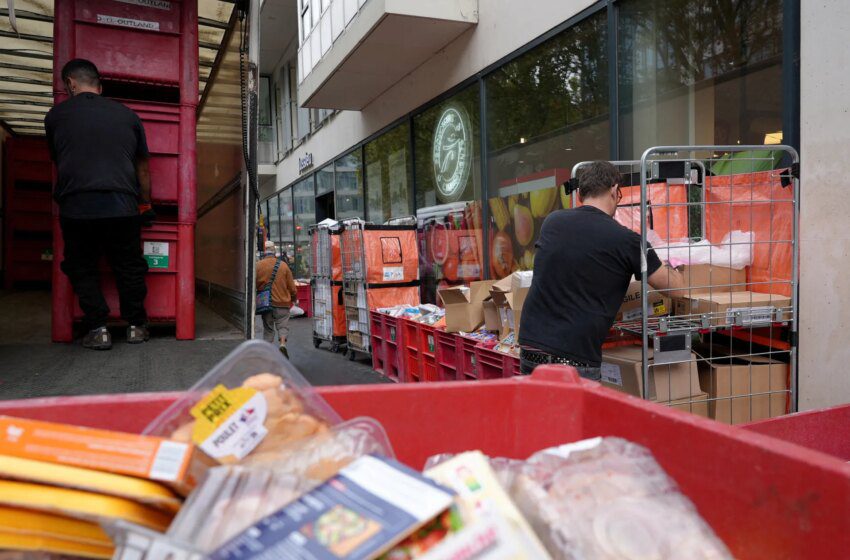
La France a formellement attribué à l’unité dite Shahid Kaveh, liée au Corps des Gardiens de la Révolution islamique (CGRI) iranien, une campagne de sabotage informatique qui a visé les systèmes de réfrigération d’environ 700 sites commerciaux dans la nuit des 11 et 12 octobre, provoquant des pertes alimentaires massives et plusieurs incendies. Les autorités françaises ont annoncé l’ouverture d’une enquête judiciaire et qualifié l’attaque d’« sans précédent par son niveau d’agression ». (apnews.com)
Accusation officielle et calendrier des faits
Les autorités françaises ont indiqué que la série d’attaques s’est déroulée la nuit du 11 au 12 octobre, affectant près de 700 magasins répartis sur le territoire national. Le ministre des Affaires étrangères a dénoncé une opération de sabotage inédite et la cellule interministérielle de cybersécurité a publié un rapport d’attribution qui impute l’opération à Shahid Kaveh et au commandement cyberélectronique du CGRI. La procureure de Paris a annoncé l’ouverture d’une enquête visant des personnes et structures soupçonnées d’avoir organisé cette campagne. (axios.com)
Mode opératoire et éléments techniques avancés
Les enquêteurs français décrivent un mode opératoire spécifique : la compromission de contrôleurs industriels de réfrigération, la modification à distance des cycles de dégivrage et des consignes de température, et l’installation possible de portes dérobées permettant d’agir ultérieurement sur les équipements même si les appareils étaient déconnectés. Des traces techniques — usages de la langue persane dans des éléments de code et des adresses IP liées à l’Iran — ont été citées comme indices ayant permis de remonter vers l’unité désignée par Paris. Des groupes de relais et des comptes associés auraient ensuite revendiqué certaines opérations sur des canaux en ligne liés à la même nébuleuse. (lemonde.fr)
Qui est Shahid Kaveh et quelles connexions avec le CGRI ?
Shahid Kaveh est présenté par les services français comme une unité offensive liée au commandement cyberélectronique des Gardiens de la Révolution. Le nom renvoie à un martyr de la guerre Iran-Irak et le groupe aurait opéré sous plusieurs façades en ligne — certains profils publics se revendiquant comme hacktivistes pour masquer une direction étatique. Le rapport évoque également l’identification de plusieurs individus présumés responsables, dont des cadres déjà ciblés par des sanctions internationales pour leurs liens supposés avec des opérations cyber. (therecord.media)
Réponse de Téhéran et retombées diplomatiques
Le gouvernement iranien a vigoureusement rejeté les accusations, qualifiant les allégations de « sans fondement et partiales » et avertissant qu’il se réserve le droit de défendre ses intérêts. La posture officielle de Téhéran n’a, pour l’instant, pas reconnu l’existence publique d’une unité nommée Shahid Kaveh. Sur le plan diplomatique, l’attribution par Paris marque une escalade : il s’agit d’une mise en cause directe d’un acteur étatique majeur dans une cyberopération de sabotage sur le sol français, ce qui risque d’alimenter de nouvelles tensions et mesures réciproques. (apnews.com)
Impact matériel, économique et enquête judiciaire
Les conséquences opérationnelles ont été substantielles : millions d’euros de denrées détériorées, perturbations d’exploitations commerciales et au moins une quinzaine d’incendies signalés dans des établissements touchés. Les enquêteurs ont pointé des pertes importantes pour des chaînes de distribution et des petits commerces, ainsi que des risques pour la sécurité sanitaire et logistique. La procureure de Paris a ouvert une enquête visant des actes d’« organisation criminelle et cyberinfractions commises pour le compte d’un État étranger », démarche qui doit maintenant confronter preuves techniques et responsabilités politiques. (therecord.media)
Contexte et antécédents internationaux
La France situe cette attaque dans une série d’opérations antérieures attribuées à des acteurs liés à l’Iran : perturbations d’infrastructures hydrauliques et industrielles aux États-Unis, ciblage de contrôleurs logiques programmables et interventions contre des entreprises technologiques. Les experts soulignent que, même si certaines méthodes d’exploit ne sont pas toujours sophistiquées, leur emploi coordonné contre des systèmes critiques peut provoquer des dégâts matériels et économiques importants et reste difficile à dissuader. (iranwire.com)
La mise en évidence de vulnérabilités dans les systèmes de contrôle industriel et la démonstration de la capacité d’exfiltrer ou d’altérer des paramètres essentiels mettent en lumière un enjeu stratégique : la sécurisation urgente des chaînes du froid et, plus largement, des infrastructures critiques connectées. Les autorités françaises ont appelé les entreprises à renforcer leurs mesures de protection et à collaborer avec les services de l’État pendant l’enquête. Les investigations judiciaires et techniques se poursuivent afin de consolider les éléments d’attribution et d’établir les responsabilités, tandis que la communauté internationale observe l’évolution de cette affaire aux implications à la fois économiques et géopolitiques. (apnews.com)